
セキュリティエンジニアを目指す方
これから専門職を目指す方、開発・運用から転向するエンジニアへ。経験の棚卸しから、説明できる成果物づくりまで。
学習経路を選ぶCYBERSECURITY CAREERS · ENTERPRISE TRAINING
Mithril Dojo は、セキュリティエンジニアを目指す方と、社員のスキルを育成する企業・人事担当者のための学習プログラムです。AIエージェントを安全に監督し、調査・証拠・修正・事業判断を、説明できる成果物で学びます。
これから専門職を目指す方、開発・運用から転向するエンジニアへ。経験の棚卸しから、説明できる成果物づくりまで。
学習経路を選ぶ育成対象、職務、必要スキルを定義し、事前評価から研修・成果レビューまで一つの計画に。
チーム育成を設計する今すぐ使えるもの:日英教材、ワークブック、合成ケース、短編動画、評価設計。現在は教材を使った自主学習・講師進行型の机上演習です。就職や資格取得、段位認定を保証しません。
技術(T)とビジネス(B)は、級のあいだにそれぞれ育てる二つの学習ルートです。初段の黒帯では両軸の基礎を実証し、二段以上では両軸を統合して改善を主導します。
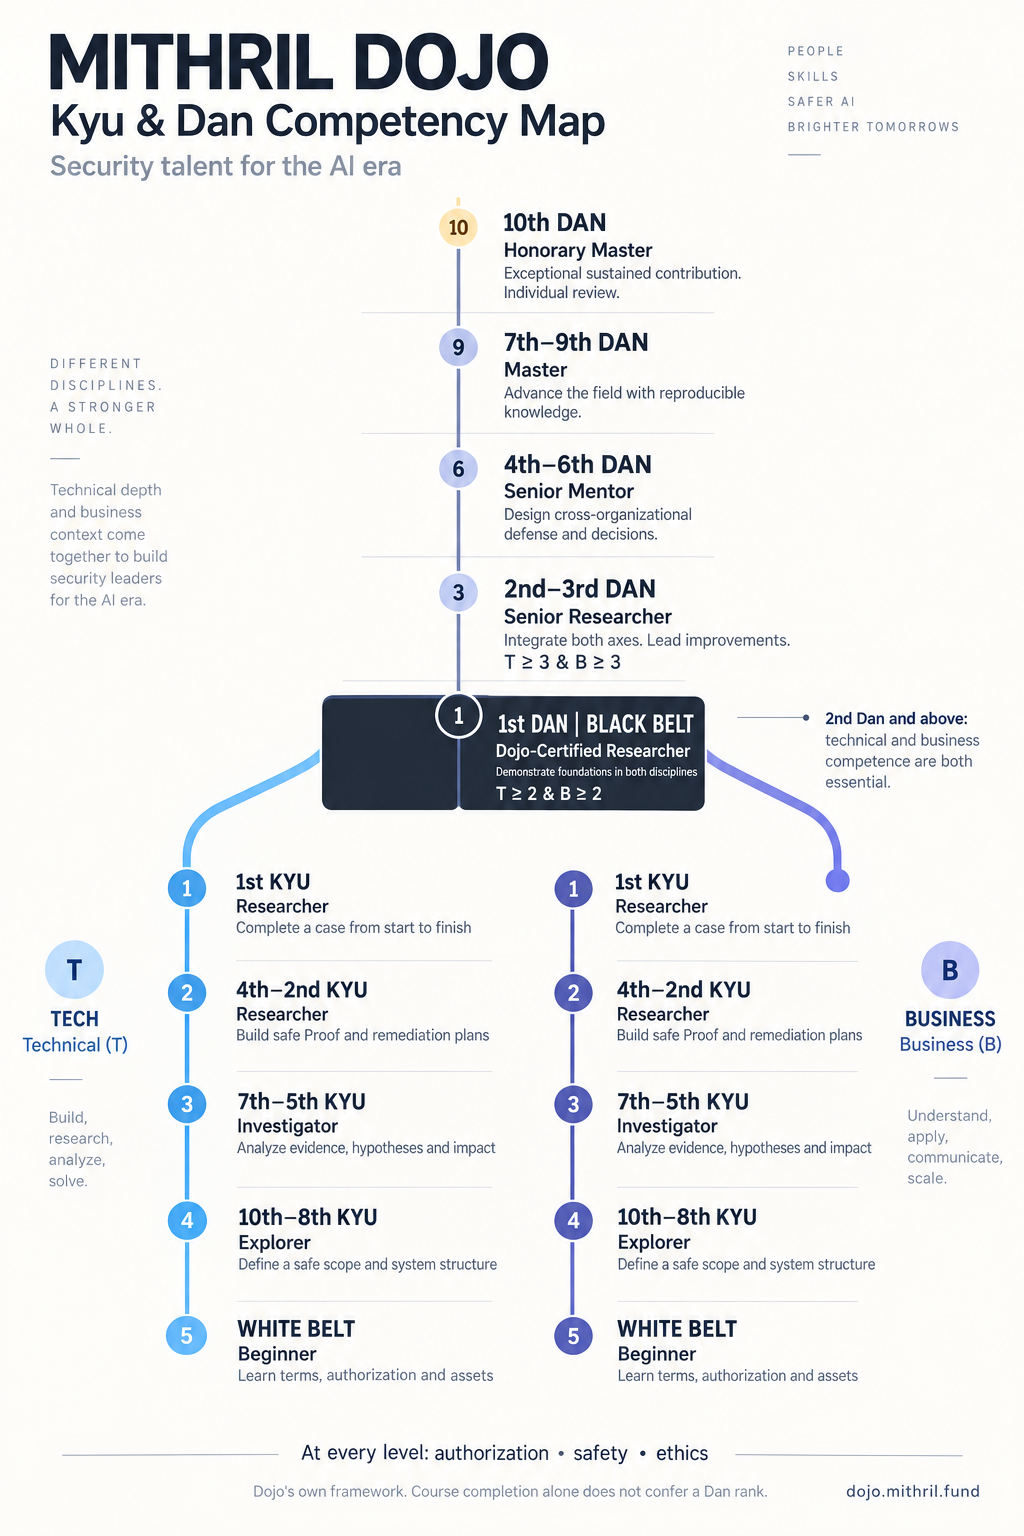
未経験者は基礎から、開発・運用経験者は事前確認で強みと不足を整理して開始します。経験年数や受講時間だけでスキルを認定しません。
経験不問。許可・ネットワーク・認証・ログの基本を説明できる。
確認する成果物:スコープ票と用語・観測ノート
教材・課題を開く開発経験を活かし、脅威仮説、エージェント権限、証拠の限界を整理する。
確認する成果物:脅威モデルと安全なエージェント方針
教材・課題を開く合成ケースから再現可能な報告、修正条件、ビジネス影響をまとめる。
確認する成果物:報告書・再確認計画・経営向け要約
教材・課題を開く第三者レビューを受けて修正し、技術とビジネスの両軸で判断を説明する。
確認する成果物:証拠ポートフォリオと口頭説明
教材・課題を開く目指す職務:SOC・検知分析、アプリケーションセキュリティ、AIセキュリティ、セキュリティ運用。職務ごとの不足はコンピテンシーマップで確認し、本コースだけで全職務の実技を網羅したとは扱いません。
教材について質問し、返信を読み、仲間を助ける場所です。Dojo と Guild は同じ会話と認定ランクにつながります。
共通ランクを確認しています…
セキュリティ責任者が職務要件を、人事が育成・受講条件を、講師が課題と評価を担当します。初回は対象を絞ったパイロットで、教材の適合性と必要な支援を確認します。
対象職務、人数、経験、言語、アクセシビリティ、使える時間を確認。目的を「受講」ではなく、職務上の判断と成果物で定義。
同じ評価基準で合成ケースを確認し、不足領域に合わせて Foundation・Practitioner・Cohort を選択。実施条件は事前合意。
技術担当が証拠を、人事・管理者が説明と協働を確認。安全必須項目は独立判定し、修正課題と再確認日を記録。
30日・60日・90日の実務育成課題と支援担当を合意。本人の同意と社内方針に沿い、必要な集計のみ共有。
| 領域 | 確認するもの | 評価者 |
|---|---|---|
| 許可・安全制御 | 範囲票・停止条件・権限方針(必須) | 技術責任者 |
| 調査・証拠 | 観測・仮説・再現性・不確実性 | 技術レビュアー |
| 修正・事業判断 | 優先度・担当・受入条件・影響説明 | 技術責任者・管理者 |
| 説明・協働 | 要約・口頭説明・レビュー後の修正 | 講師・管理者 |
領域別の基準は「支援が必要/ガイド付きで実施/独力で実施/他者をレビュー」。受講修了、職務スキル評価、貢献ランキング、級・段の審査は別々に記録します。黒帯の初段は技術・ビジネス両軸の基礎、二段以上は両軸を統合した実践を求めます。
提供状況:教材と評価・運用テンプレートを公開。講師、日程、受講人数、成果レビューは個別相談。既存の企業 owner/admin 向け研修管理画面では、受講者・管理者確認済み進捗・スキル評価を記録できます。SSO、LMS連携、SCORM/xAPI、自動学習履歴、監督付きオンライン試験は未提供です。
研修プラン・既存教材を見る現行教材は、基礎からチーム演習まで架空の文章と合成データを使う紙上の机上演習です。実在する第三者システムへの検査や攻撃操作は含みません。
到達度はスコープ遵守・安全な制御・証拠品質・修正と連携の4領域で評価します。安全上の必須項目に不合格があれば、合計点による補填はできません。
約50秒の解説動画3本を用意しました。日本語合成音声、図解アニメーション、焼き込み字幕と選択可能な日本語字幕(WebVTT)を収録しています。
曖昧なスコープを見つけ、対象・期間・除外事項・停止連絡先が揃うまで開始しない判断を学びます。
最小権限、合成ラボ、短期アクセス、信頼できない入力の隔離、人による承認を学びます。
観測と推測を区別し、再現性・完全性・安全性のある証拠から修正と再確認につなげます。
日本語合成音声は macOS Kyoko 音声で生成。映像例はすべて合成の図とデータです。
セキュリティ、開発、AIガバナンスのチームに、AIエージェントを安全に監督しながら使う共通手順を提供します。料金は受講人数・言語・ラボ要件を確認して個別見積もりです。
講義、スコープ確認演習、短編マイクロレッスン、チーム用チェックリスト。
講師付き机上演習、エージェント安全方針、証拠レビュー、チーム最終演習。
週次ワークショップ、ガイド付き練習、相談時間、証拠ポートフォリオのレビュー。
対象者、言語、アクセシビリティ、隔離ラボ、承認済みシナリオに応じて提案。
教材一式、講師用ガイド、受講者ワークブック、修了記録、合意した集計評価を提供します。修了記録は学習の記録であり、専門資格・侵入テスト報告・コンプライアンス認証ではありません。
現行演習は架空の文章を使い、実行するターゲットやエージェントを配布しません。本番環境の検査、攻撃コードの実行、永続化、隠蔽、認証情報の窃取、破壊的操作は研修に含めません。顧客データやコードを扱う場合は、別途書面でデータ取扱いを合意するまで持ち込みません。
CISSP® / CISA® の公式領域との対応ガイドと独自ミニ問題を用意しています。資格試験対策・公式問題・資格認定ではありません。CPE時間は付与・保証しません。講師個人の資格は現時点で確認済みとして掲載していません。
企業向けカリキュラム · 受講者ワークブック · 講師ガイド · 合成ラボ一式 · 報告記入票 · CISSP/CISA資格ガイド · 独自確認問題 · 受講・学習記録票 · 研修プラン概要
Mithril に導入相談問い合わせ方法・提供条件は個別相談時に確認します。顧客実績や削減効果、外部認定は現時点で表示していません。
ランキング集計準備中。検証済みの貢献データが接続されるまで、個人順位・スコアは表示しません。
集計軸:総合 · 検証済み報告 · 修正への貢献 · Proof 品質。本人の同意がある公開実績のみ掲載します。
トークン利用料・消費量は任意のプロフィール情報で、加点や昇級条件には使いません。
点数は目安です。各段階で報告の妥当性、スコープ遵守、安全な Proof、行動規範を審査します。重複・無効な報告は加点しません。
再現手順・証拠の完全性・安全性を満たす Proof を評価します。危険な実行、第三者への影響、許可範囲外の行為には加点しません。
フィッシングサイトの情報提供・テイクダウン、アクターの情報提供、ログ、偽口座・偽アカウント・なりすまし広告・偽アプリの報告、bug bounty の発見は貢献ポイント表で加点します。不正確・不必要・誤認を招く情報はポイントのマイナス判定とし、その報告に紐づく credits の redeem を無効化します(credits 残高自体は減らしません)。
初段(黒帯)は技術・ビジネス両軸の実務基礎が必須です。二段以上は両軸を統合した上級実践力を審査します。
青帯(級)以上の昇級・認定申請には Stripe Identity による本人確認済み(Verified)が必要です。本人確認は非公開の資格確認であり、点数には加算しません。青帯以上では使えるモデルも段位帯(model_rank_gates)で制限されます。
アマチュアから分野を先導する実務家まで:級・段コンピテンシーマップ · 段位別の経験・職務・年収の目安 · 昇級・昇段試験の設計 · 貢献ポイント・アチーブメント・credits 報酬
| 級・段 | ポイント | 称号 |
|---|---|---|
| 白帯 | 0–99 | 参加・学習 |
| 10級 | 100 | 探索者 |
| 9級 | 150 | 探索者 |
| 8級 | 200 | 探索者 |
| 7級 | 250 | 調査者 |
| 6級 | 300 | 調査者 |
| 5級 | 350 | 調査者 |
| 4級 | 400 | 研究者 |
| 3級 | 450 | 研究者 |
| 2級 | 500 | 研究者 |
| 1級 | 550 | 研究者 |
| 初段 | 600 | 認定研究者 |
| 2段 | 640 | 熟練研究者 |
| 3段 | 680 | 熟練研究者 |
| 4段 | 720 | 先達 |
| 5段 | 760 | 先達 |
| 6段 | 800 | 先達 |
| 7段 | 840 | 師範 |
| 8段 | 880 | 師範 |
| 9段 | 920 | 師範 |
| 10段 | 960 | 名誉師範・個別審査 |
別名での参加を認めます。本人確認の書類・詳細は公開せず、プロフィールや受賞実績は本人が公開を選んだ場合に限ります。
調査前に必ず許可範囲を確認し、責任ある開示手順に従ってください。このランキングは脆弱性の悪用や無許可の検査を推奨・許可するものではありません。